Chi siamo
Origine tecnica
Non siamo nati come consulenti tradizionali, ma come squadra tecnica che
ha visto troppi progetti digitali bloccarsi quando il tema sicurezza
compariva in coda. Da lì abbiamo costruito Fervelquin come realtà
focalizzata su cybersecurity by design: affianchiamo aziende italiane
complesse, con infrastrutture ibride e molti stakeholder, per progettare
trasformazioni in cui sicurezza, compliance e delivery convivono senza
teatrini formali.
Approccio
Architetture sicure
Il nostro lavoro parte sempre dal disegno complessivo: processi, dati,
integrazioni, persone. Poi inseriamo controlli di sicurezza direttamente
nelle scelte di architettura, nei flussi di lavoro e nelle
responsabilità di team. Non ci limitiamo a raccomandare strumenti, ma
aiutiamo a cambiare il modo in cui vengono prese le decisioni tecniche,
in modo che ogni nuovo progetto nasca già con criteri di protezione
chiari.
Dialogo
Allineamento decisionale
Parliamo con CIO, CISO, responsabili di business e team operativi allo
stesso livello. Traduciamo il rischio digitale in impatti comprensibili
sui processi, sui clienti e sulle priorità di roadmap. Questo ci
permette di superare il classico muro tra chi chiede velocità e chi
chiede controlli, creando un linguaggio comune per discutere compromessi
in modo trasparente e misurabile.
Pratica
Strumenti concreti
Ogni raccomandazione che diamo deve poter essere applicata da team reali, con limiti di tempo e competenze specifiche. Per questo lavoriamo su modelli ripetibili: linee guida per il disegno delle integrazioni, checklist per i rilasci, criteri per l’accesso ai dati, modalità di monitoraggio condivise tra sicurezza e operations. Meno teoria astratta, più strumenti pratici che resistono alla pressione del giorno per giorno.
La nostra storia nella cybersecurity by design
Fervelquin nasce da un’idea semplice e scomoda: se la sicurezza arriva alla fine del progetto, è già troppo tardi e diventa solo un ostacolo costoso.
-
Origini ribelli
Da progetti fragili a sicurezza di base
Siamo nati dalla frustrazione per progetti digitali brillanti sulla carta e fragili alla prima violazione seria. -
Visione iniziale
Cybersecurity come principio progettuale
Abbiamo deciso che la sicurezza non dovesse essere un add-on finale, ma un criterio che guida ogni scelta tecnica.
-
Cyber by design
Controlli integrati nei processi digitali
Abbiamo sviluppato pratiche concrete per inserire controlli di sicurezza direttamente in architetture, processi e dati.
-
Nuvole complesse
Cloud sicuro senza rallentare i team
Con l’adozione del cloud, abbiamo creato linee guida che uniscono agilità, compliance e difesa continua.
-
Squadre miste
Collaborazione tra sicurezza e delivery
Abbiamo imparato a far dialogare sicurezza, sviluppo e operations, riducendo conflitti e tempi morti inutili. -
Metodo iterativo
Metodo continuo di miglioramento
Abbiamo codificato un metodo ciclico: mappa, integra, verifica, migliora, che applichiamo a ogni iniziativa. -
Scelte consapevoli
Decisioni trasparenti sul rischio
Aiutiamo i clienti a vedere chiaramente compromessi tra rischio, costi e tempi, senza promesse irrealistiche.
Cosa guida il nostro lavoro quotidiano
I nostri valori nascono da progetti che hanno messo sotto stress sia la sicurezza sia la trasformazione digitale: lì abbiamo visto cosa regge davvero e cosa resta solo nei documenti.
Trasparenza radicale
Preferiamo dire apertamente dove un progetto non regge, anche quando sarebbe più comodo annacquare il messaggio. Per noi integrità significa rendere visibili i compromessi tra velocità, costi e rischio, mettendo i decisori nella condizione di scegliere con consapevolezza. Evitiamo promesse facili e linguaggi vaghi, perché nel momento dell’incidente contano solo le decisioni documentate e le responsabilità chiare.
Resilienza pragmatica
La resilienza non è solo una caratteristica tecnica, ma un modo di progettare organizzazioni e processi. Lavoriamo per costruire soluzioni che possano assorbire cambiamenti, incidenti e pressioni senza crollare al primo imprevisto. Questo significa accettare che non esiste protezione perfetta, ma che esistono scelte progettuali che rendono l’impatto degli errori più contenuto e gestibile nel tempo.
Partnership tra team
Diffidiamo delle separazioni nette tra chi fa innovazione e chi si occupa di sicurezza. Crediamo che i risultati migliori nascano quando team diversi condividono obiettivi, metriche e linguaggio. Per questo costruiamo percorsi in cui le decisioni su controlli, architetture e processi vengono prese insieme, con la stessa visibilità sui vincoli e sugli impatti, evitando barriere artificiali che rallentano tutto.
Miglioramento continuo
Invece di rincorrere etichette di tendenza, preferiamo sviluppare pratiche ripetibili che aiutino i clienti a prendere decisioni migliori. Il nostro metodo di cybersecurity by design nasce da progetti reali, da errori e da revisioni continue. Ogni incarico è anche un’occasione per affinare strumenti, canvas e linee guida che restano al cliente, così che possa continuare a integrare la sicurezza nelle scelte future.
Leadership con esperienza pratica su sicurezza e trasformazione
Il nostro team unisce profili che hanno vissuto la trasformazione digitale da angolazioni
diverse: sicurezza, architettura cloud, operations, governance. Questo ci permette di
entrare nei dettagli tecnici senza perdere di vista processi, ruoli e vincoli aziendali. Non
arriviamo con ricette preconfezionate, ma con un metodo strutturato che mette sul tavolo
compromessi, dipendenze e impatti reali sui team coinvolti.
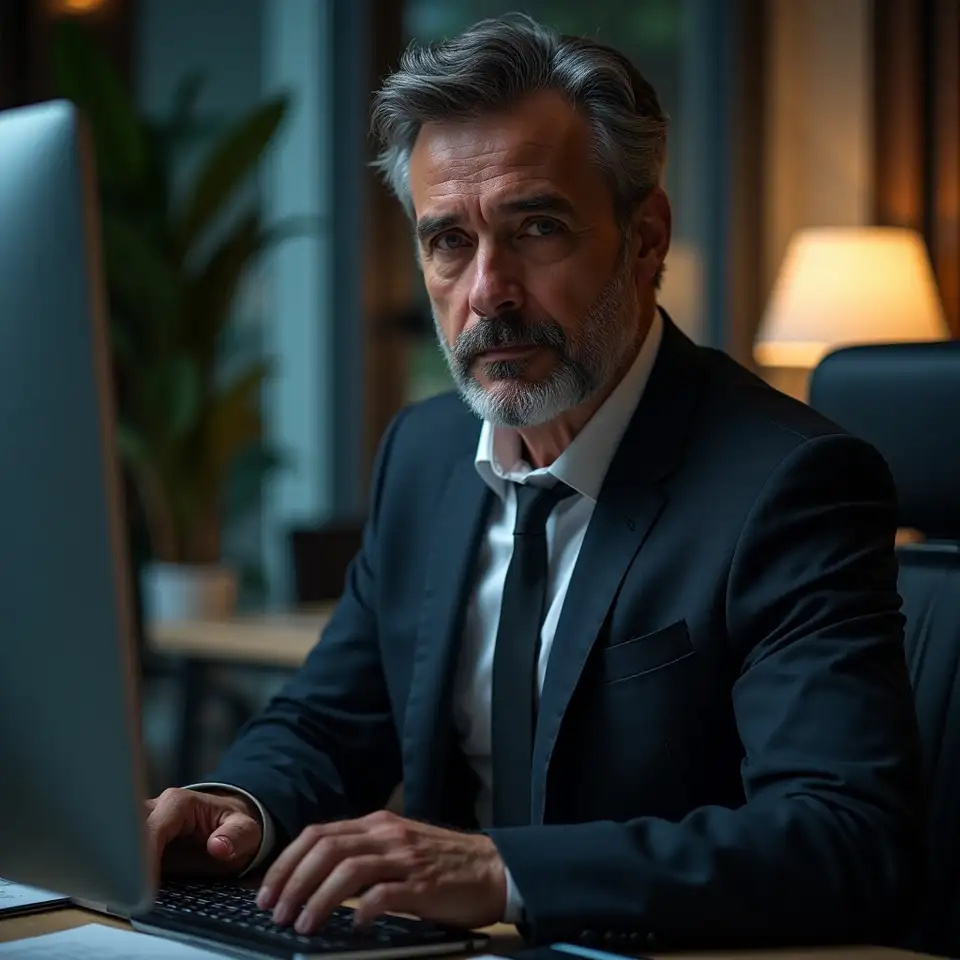
Lorenzo Bianchi direttore strategia trasformazione
Responsabile strategia e relazioni con i clienti
Basato tra Milano e progetti europei
Aree di attenzione principali
Strategia di sicurezza integrata
Roadmap di trasformazione digitale
Gestione stakeholder complessi
Governance rischio e decisioni
Ha guidato iniziative di trasformazione in contesti con infrastrutture ibride, sistemi storici complessi e forte pressione sui tempi di rilascio. È abituato a entrare in progetti già avviati, spesso in crisi, per rimettere in fila priorità, dipendenze e responsabilità. Lavora per trasformare la sicurezza da controllo formale a criterio quotidiano nelle decisioni tecniche e di business.
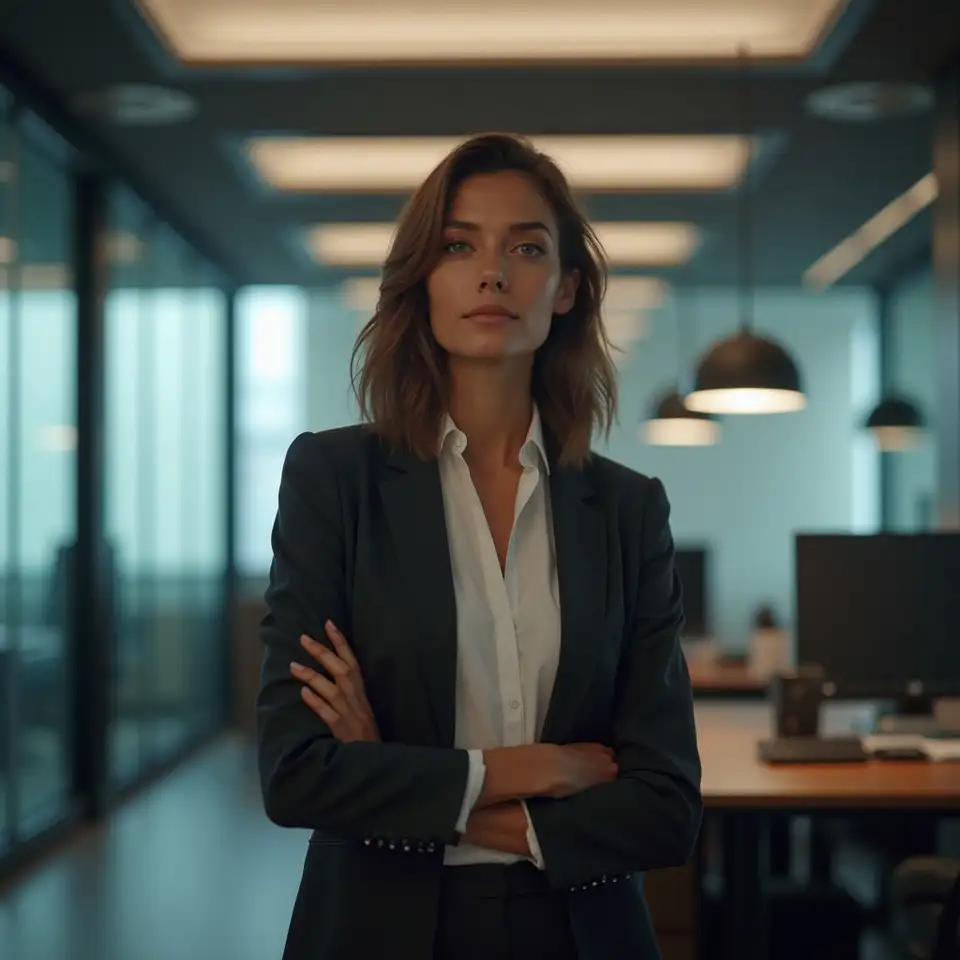
Giulia Romano responsabile architetture cloud
Lead architect per piattaforme digitali sicure
Opera tra Torino e sedi dei clienti
Competenze tecniche chiave
Architetture cloud sicure
Integrazione sistemi e dati
Resilienza e continuità operativa
Revisione soluzioni esistenti
Arriva dal mondo delle architetture cloud e delle integrazioni complesse, con esperienza su ambienti multi-provider e requisiti di continuità operativa stringenti. Si concentra su come inserire controlli di sicurezza direttamente nei pattern architetturali, evitando soluzioni che rallentano i team. È il primo a mettere in discussione schemi troppo rigidi che non reggerebbero alla realtà operativa.
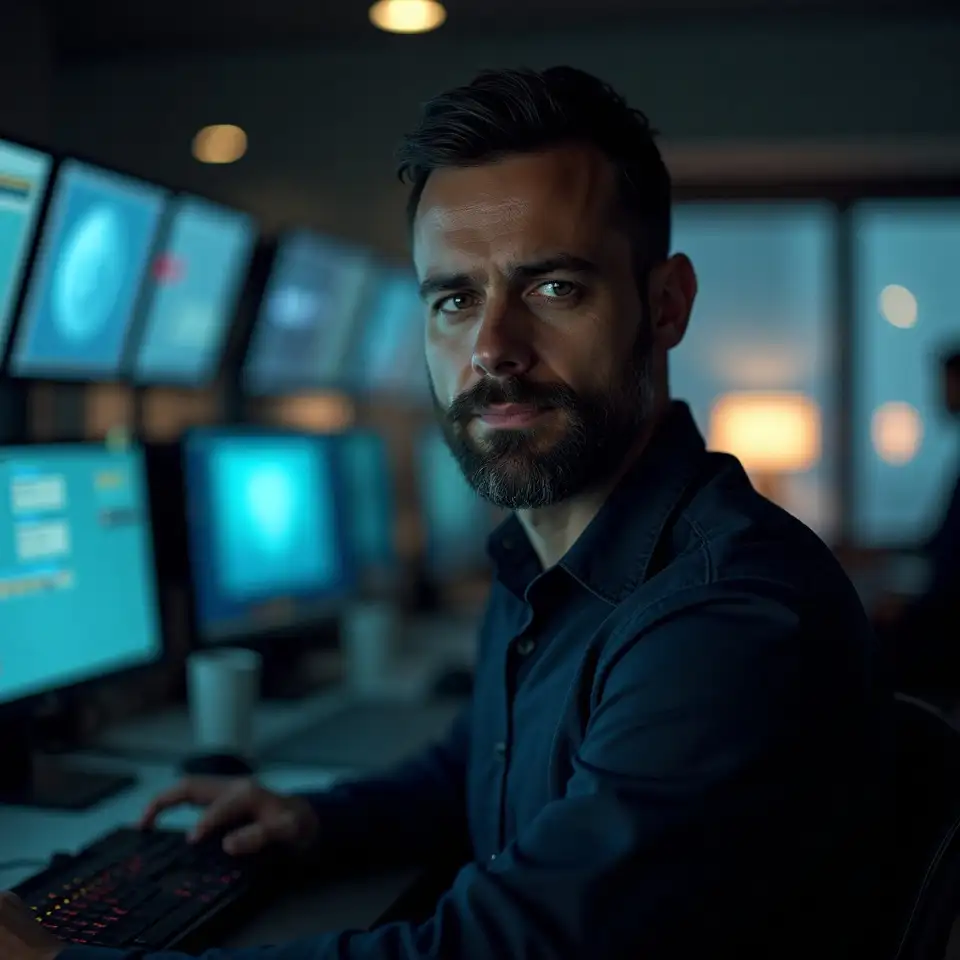
Marco De Santis coordinatore operations sicurezza
Responsabile operations e continuità del servizio
Attivo su progetti tra Bologna e remoto
Focus su operations e resilienza
Monitoraggio e osservabilità
Gestione incidenti e risposta
Integrazione con processi operativi
Ottimizzazione flussi di lavoro
Ha radici nelle operations e nel monitoraggio di ambienti complessi, dove incidenti e allarmi non sono scenari teorici ma lavoro quotidiano. Porta nei progetti la prospettiva di chi dovrà mantenere e far evolvere le soluzioni nel tempo. Lavora per allineare sicurezza, sviluppo e operations, riducendo frizioni e creando flussi di lavoro sostenibili per i team interni.
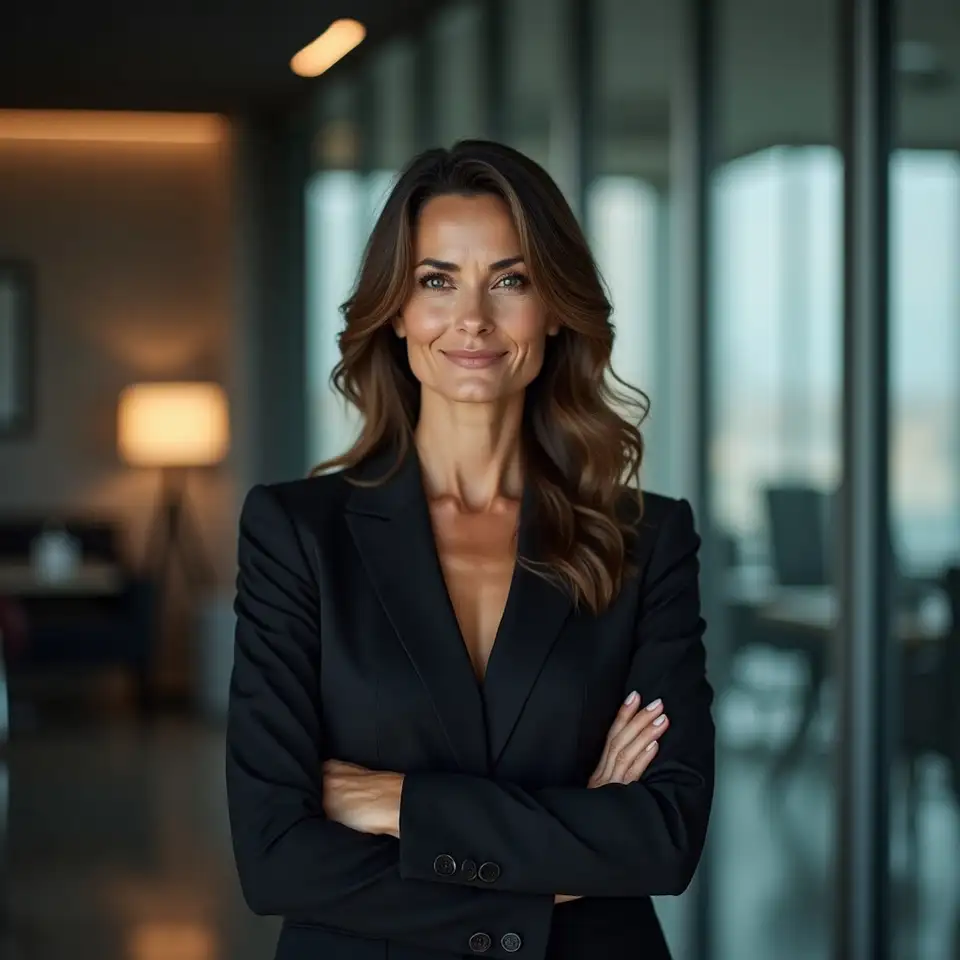
Sara Conti responsabile governance digitale
Responsabile governance e allineamento organizzativo
Lavora tra Roma e principali città italiane
Specializzazione in governance
Allineamento a requisiti normativi
Definizione ruoli e responsabilità
Modelli di controllo pragmatici
Analisi impatti su processi
Si muove sul confine tra requisiti normativi, processi aziendali e decisioni tecnologiche. Ha seguito percorsi di adeguamento in settori regolamentati, dove ogni cambiamento va spiegato, documentato e difeso. Il suo obiettivo è trasformare vincoli e obblighi in criteri progettuali chiari, evitando documentazione fine a sé stessa e concentrandosi su controlli che producono valore misurabile.
Riconoscimenti e credibilità
Certificazioni tecniche riconosciute
Partnership con provider cloud
Collaborazioni con realtà accademiche
Progetti su resilienza e continuità
Audit su processi e controlli interni
Riconoscimenti da clienti enterprise
Perché i clienti ci coinvolgono nei loro progetti critici
Paolo R.
CIO settore retail, Milano
Abbiamo chiamato Fervelquin quando il programma di trasformazione era già partito e la sicurezza veniva vissuta come un ostacolo continuo. Il team ha smontato il progetto in blocchi chiari, mostrando dove i controlli potevano essere inseriti senza rifare tutto. Non hanno promesso miracoli, ma hanno reso trasparenti i compromessi tra rischio, costi e tempi. Oggi la discussione su sicurezza è molto più concreta e meno conflittuale.
Elena S.
Responsabile digitale, Torino
Con Fervelquin abbiamo ripensato un’integrazione critica tra sistemi storici e nuove piattaforme in cloud. Hanno insistito per chiarire da subito responsabilità e modalità di accesso ai dati, anche quando questo rendeva le riunioni più scomode. Il risultato è un’architettura più leggibile e difendibile nel tempo. A volte il loro approccio è diretto, ma proprio questo evita compromessi poco chiari che emergerebbero dopo.
Luca D.
CISO gruppo servizi, Bologna
Mi interessava un partner capace di parlare sia con i miei specialisti di sicurezza sia con i responsabili di business. Fervelquin è riuscita a tenere insieme questi mondi, portando esempi concreti su come integrare controlli in processi esistenti. Non tutto è stato semplice da applicare subito, ma il metodo che hanno introdotto ci aiuta ancora oggi a valutare nuove iniziative con criteri più solidi.
Briefing strategico
Metti alla prova il nostro approccio alla sicurezza nei tuoi progetti digitali
Se ti riconosci in progetti digitali che slittano per richieste di sicurezza arrivate all’ultimo, il momento giusto per parlarne è ora. Proponiamo un confronto franco: mettiamo sul tavolo la tua roadmap, i vincoli reali di budget e di tempo, e verifichiamo dove la sicurezza può passare da freno a criterio di progettazione. Nessun linguaggio fumoso, nessuna promessa irrealistica: solo analisi lucida, esempi concreti e un metodo chiaro per portare la cybersecurity dentro le decisioni di business.
In una sessione breve analizziamo il tuo programma di trasformazione digitale e individuiamo dove la sicurezza è ancora un controllo finale invece di un criterio di progettazione.
Usiamo il nostro schema “Threat-first Canvas” per discutere minacce concrete, non solo checklist di conformità, e vedere come si riflettono su roadmap, budget e team.
Chiudiamo con raccomandazioni operative e priorità chiare: pochi passi concreti per iniziare a integrare la cybersecurity in ogni decisione progettuale.